情報漏洩は他人事ではない。今こそ自社サービスのセキュリティを見直そう
こんにちは、イノベーション開発部の明です。
近年、企業を狙ったサイバー攻撃や不正アクセスによる情報漏洩が相次いでいます。
2026年10月には、開発者にとって身近なソースネクスト株式会社と、個人的にいつもお世話になっている牛丼の松屋においても、個人情報の漏洩が公表されました。
ソースネクストでは、会員情報を管理するシステムに第三者が不正アクセスし、会員情報取得APIを悪用したことで、最大約2,252万件の個人情報が流出した可能性があると発表しています。
対象情報にはメールアドレス、氏名、住所、電話番号、生年月日、パスワードなどが含まれています。
また、松屋フーズでは、公式アプリの管理システムへの不正アクセスにより、松弁ネットやモバイルオーダーなどの利用者情報約237万件の漏洩が公表されました。
会員IDや氏名、電話番号、届け先住所、ポイント情報などが対象となり、関連サービスの一時停止に追い込まれています。
これらの事例から、企業規模や業種を問わず、顧客情報を保有するシステムは常に攻撃の対象となり得ることが分かります。
また、情報漏洩は個人情報の流出だけでなく、サービス停止や顧客からの信頼低下など、事業全体に大きな影響を及ぼします。
私たちリーガルも決して他人事と捉えず、他社事例から攻撃手法や対応状況を学び、自社のシステムや運用に潜むリスクを見直す必要があります。
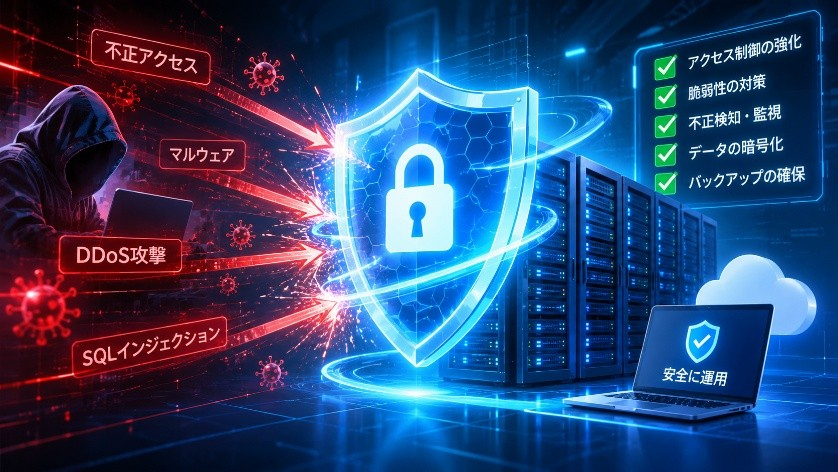
具体的には、認証・アクセス権限の適正化、APIのアクセス制御、脆弱性の定期的な点検、ログ監視の強化、個人情報の適切な管理などを継続的に実施していくことが重要です。
セキュリティ対策に終わりはありません。日々変化する脅威に対応し、お客様に安心してサービスをご利用いただけるよう、組織全体で継続的な改善に取り組んでいきたいと思います。